Especialista em segurança da informação orienta consumidores e e-commerces sobre blindagem contra golpes virtuais, engenharia social e vazamento de dados durante o pico de compras
Com data oficial marcada para o dia 27 de novembro de 2026, a Black Friday deve movimentar cerca de R$ 13,3 bilhões no comércio eletrônico brasileiro — um crescimento projetado de 20,7% em relação ao mesmo período do ano passado, segundo dados da plataforma Neotrust/Confi em parceria com o E-Commerce Brasil. Contudo, a antecipação de promoções já a partir do início do mês (como nas ações do dia 11/11) acende um alerta operacional: o aumento expressivo no fluxo de transações atrai quadrilhas especializadas em fraudes financeiras e invasões digitais.
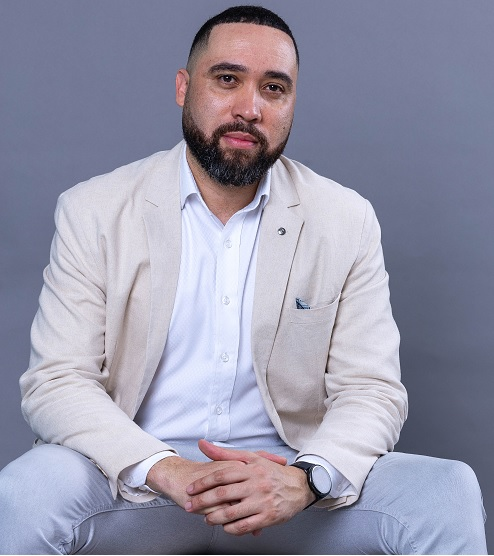
Dados da Check Point Research apontam que as tentativas de ataques virtuais crescem, em média, 30% nas semanas que antecedem o evento. Para Rafael Costa, advogado especialista em proteção de dados e CEO da Setup Soluções, a concentração de acessos em intervalos reduzidos sobrecarrega os canais digitais e amplia as vulnerabilidades exploradas pelo crime cibernético.
“Esta é uma data que exige atenção, tanto por parte das plataformas de comércio eletrônico quanto pela postura dos próprios consumidores. Em poucas horas, os acessos equivalem a semanas inteiras, o que acaba impulsionando os ataques cibernéticos às plataformas e os golpes virtuais direcionados aos consumidores.”
Comportamento do consumidor e engenharia social
O especialista destaca que grande parte dos golpes é viabilizada por técnicas de engenharia social, método pelo qual fraudadores manipulam a pressa e a empolgação do comprador para obter senhas, dados de cartão ou códigos de verificação. Para mitigar riscos, a orientação ao consumidor envolve seis medidas de precaução:
- Controle emocional: Manter a atenção racional no momento da compra e desconfiar de ofertas desproporcionais com apelos de urgência extrema;
- Foco na navegação: Evitar distrações no fechamento do carrinho e na inserção de senhas;
- Checagem de reputação: Pesquisar a idoneidade, histórico e canais oficiais de atendimento do site antes de efetuar o pagamento;
- Atenção aos links: Não acessar lojas virtuais por links recebidos via mensagens de texto, aplicativos de conversa ou e-mails promocionais duvidosos;
- Minimização de dados: Evitar preencher cadastros excessivamente longos que solicitem informações pessoais desnecessárias para a conclusão do pedido;
- Uso de cartões virtuais: Priorizar cartões virtuais dinâmicos gerados pelo aplicativo do banco para transações na internet, evitando o uso dos dados impressos no cartão físico.
Recomendações técnicas para plataformas de e-commerce
Do lado das empresas e lojistas virtuais, o investimento em segurança da informação é condição básica para preservar a credibilidade das marcas e assegurar conformidade com a Lei Geral de Proteção de Dados (LGPD). As principais diretrizes técnicas incluem:
- Integração de gateways de pagamento certificados contra captura de dados e tentativas de phishing;
- Treinamento prévio dos colaboradores da empresa para rápida identificação de acessos suspeitos e e-mails maliciosos;
- Execução alternada de testes de invasão (pentests) em toda a estrutura do e-commerce dias antes do pico de vendas;
- Criptografia ponta a ponta e sistemas de monitoramento ativo de transações com autenticação multifator;
- Uso de firewalls e antivírus corporativos atualizados para conter invasões e sequestro de sistemas (ransomware).
Segundo Costa, a estruturação prévia é o único caminho para impedir prejuízos decorrentes de fraudes ou incidentes que comprometam os negócios no varejo digital.